
Ein Klick, 5,8 Terabyte: Was der Berlin-Hack Unternehmen lehrt
Wie Angreifer im August 2026 über eine Phishing-Mail und ein gefälschtes Captcha in das Berliner Landesnetz kamen, welche Folgen das hatte und wo eine Cyberversicherung greift.
Im August 2026 verschaffte sich die Erpressergruppe Rhysida Zugang zum Berliner Landesnetz und kopierte rund 5,8 Terabyte Daten aus zwei Senatsverwaltungen. Der Einstieg war kein Zero-Day-Exploit und keine Sicherheitslücke in einer Firewall, sondern eine Phishing-Mail und ein gefälschter Sicherheitstest im Browser. Genau deshalb ist der Fall für mittelständische Unternehmen relevant: Die Methode funktioniert in einer Behörde genauso wie in einer Steuerkanzlei, einem Handwerksbetrieb oder einer Immobilienverwaltung.
Hinweis: Dieser Beitrag ordnet einen öffentlich dokumentierten Vorfall ein und ersetzt keine individuelle Beratung. Ob und in welchem Umfang eine Cyberversicherung leistet, ergibt sich ausschließlich aus dem konkreten Vertrag.
Was in Berlin passiert ist
Nach den Angaben des Landes Berlin, des Bundesamts für Sicherheit in der Informationstechnik (BSI) und der Presseberichterstattung lief der Vorfall so ab:
- 7. bis 12. August 2026: Die Angreifer bewegen sich unbemerkt im Landesnetz und ziehen Daten aus der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt ab.
- 14. August 2026: Der landeseigene IT-Dienstleister bemerkt ungewöhnliche Netzwerkaktivitäten. Beide Verwaltungen werden vom Landesnetz getrennt, Homeoffice-Zugänge werden eingeschränkt.
- Ende August 2026: Rhysida bekennt sich zum Angriff und fordert 30 Bitcoin, umgerechnet rund zwei Millionen Euro. Das Land Berlin lehnt eine Zahlung ab.
- 4. September 2026: Nach Ablauf des Ultimatums veröffentlicht die Gruppe rund 1,44 Millionen Dateien im Darknet. Am selben Tag veröffentlicht das BSI eine Cybersicherheitswarnung zur Angriffsmethode.
Unter den veröffentlichten Daten befinden sich laut Berichten Personalakten, gescannte Ausweise, Arbeitsverträge, Bankverbindungen, Passwortlisten im Klartext sowie Unterlagen zu kritischer Infrastruktur. Das Land richtete eine Steuerungseinheit ein, die Betroffene risikobasiert per Brief oder E-Mail kontaktiert, und ließ rund 12.000 IT-Systeme überprüfen. Mitarbeitende durchsuchten Dokumente teilweise per Hand, um festzustellen, wer informiert werden muss.
Der Trick: eine E-Mail, ein falsches Captcha, ein kopierter Befehl
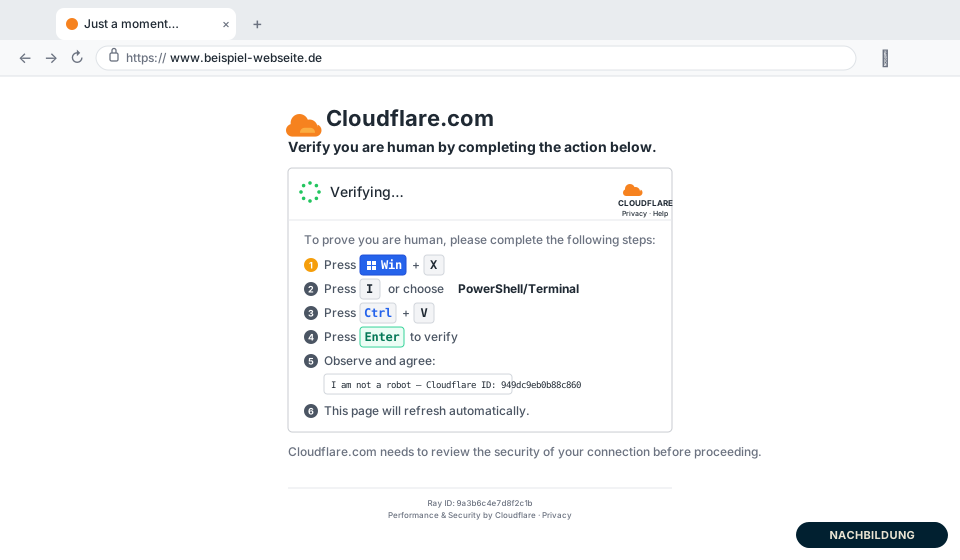
Das BSI nennt die Methode „TerminalFix“, eine Weiterentwicklung der seit 2024 bekannten „ClickFix“-Masche. Sie nutzt keine technische Schwachstelle aus, sondern die Hilfsbereitschaft und Routine der Nutzerinnen und Nutzer. So sah die Seite aus, auf der die Betroffenen landeten:
Der Ablauf im Einzelnen:
- Phishing-Mail: Ein Mitarbeiter der Verkehrsverwaltung erhält eine E-Mail mit einem Link und klickt darauf.
- Gefälschter Sicherheitstest: Die aufgerufene Webseite zeigt eine nachgebaute Captcha-Abfrage, wie man sie von vielen seriösen Seiten kennt („Bestätigen Sie, dass Sie ein Mensch sind“).
- Anleitung zur Selbstinfektion: Statt eines Klicks verlangt die Seite eine Tastenfolge: Windows-Taste + X, dann „I“, dann Einfügen und Enter. Das öffnet das Windows-Terminal und führt einen Befehl aus, den die Webseite zuvor unbemerkt in die Zwischenablage kopiert hat.
- Schadsoftware im Hintergrund: Während der Bildschirm „Verifizierung erfolgreich“ meldet, lädt der Befehl einen Schadcode-Loader nach. Der richtet sich dauerhaft im System ein, öffnet einen Tunnel zu den Angreifern und lädt weitere Komponenten nach, versteckt in harmlos wirkenden Bilddateien.
- Ausbreitung im Netz: Über den Tunnel beobachten die Angreifer den Nutzer und greifen auf seine Dateien zu. Im Netz gefundene Passwortlisten im Klartext erleichtern das Vordringen in weitere Systeme.
Der entscheidende Punkt: Kein Virenscanner musste hier überlistet werden. Der Mitarbeiter hat den Befehl selbst ausgeführt, weil die Seite ihn dazu angeleitet hat. Das BSI stuft die Bedrohung durch TerminalFix auf Stufe 2 von 4 ein und rechnet mit einer deutlich erhöhten Gefahr von Folge-Phishing und Identitätsdiebstahl mit den erbeuteten Daten.
Warum das jeden Betrieb betrifft
Behörden sind für Ransomware-Gruppen ein beliebtes Ziel, aber nicht das einzige. Die gleiche Kampagne läuft laut BSI gegen mehrere deutsche Institutionen, und die Bausteine des Angriffs sind für jede Organisation übertragbar:
- Menschen als Einstieg: Eine einzige geöffnete Mail reicht. Schulungen, die nur vor Anhängen und Links warnen, greifen bei ClickFix zu kurz, weil der eigentliche Schaden erst durch die Tastenfolge entsteht.
- Schwache interne Hygiene: Klartext-Passwörter, weit gefasste Berechtigungen und fehlende Netzsegmentierung verwandeln einen einzelnen infizierten Rechner in einen Zugriff auf das gesamte Unternehmen.
- Späte Entdeckung: In Berlin lagen mehrere Tage zwischen Einbruch und Erkennung. Ohne Protokollierung und Überwachung fällt Datenabfluss oft erst auf, wenn die Erpressung eintrifft.
- Doppelte Erpressung: Rhysida verschlüsselt nicht nur, sondern droht mit Veröffentlichung. Selbst mit funktionierenden Backups bleibt das Risiko eines Datenlecks mit allen Melde- und Haftungsfolgen.
Was eine Cyberversicherung in einem solchen Fall leisten kann
Übertragen auf ein Unternehmen wären in einem vergleichbaren Vorfall typischerweise mehrere Bausteine einer Cyberversicherung betroffen. Welche davon vereinbart und in welcher Höhe sie begrenzt sind, unterscheidet sich von Tarif zu Tarif.
- Sofort- und Forensikhilfe: Viele Verträge stellen eine rund um die Uhr erreichbare Notfallnummer mit IT-Forensikern bereit. Sie klären, wie die Angreifer hineinkamen, welche Systeme betroffen sind und ob Daten abgeflossen sind. Das ist die Grundlage für alle weiteren Entscheidungen.
- Wiederherstellung von Daten und Systemen: Kosten für Neuinstallation, Wiederherstellung aus Backups und Bereinigung kompromittierter Rechner. In Berlin mussten tausende Systeme geprüft werden; für ein Unternehmen bedeutet das schnell Wochen an externer IT-Arbeit.
- Betriebsunterbrechung: Wenn Systeme abgeschaltet oder vom Netz getrennt werden müssen, kann ein versicherter Ertragsausfall entstehen. Wartezeiten und Haftzeiten begrenzen diese Leistung.
- Datenschutz und Benachrichtigung: Rechtliche Erstberatung, Meldung an die Aufsichtsbehörde innerhalb der 72-Stunden-Frist der DSGVO und Kosten für die Information Betroffener. Wer wie in Berlin Ausweiskopien und Bankdaten verliert, muss viele Menschen einzeln erreichen.
- Krisenkommunikation: Unterstützung bei der Kommunikation gegenüber Kunden, Partnern und Presse, damit der Reputationsschaden nicht größer wird als der technische.
- Erpressung: Verhandlungsspezialisten und je nach Vertrag auch Lösegeld können mitversichert sein. Ob eine Zahlung sinnvoll oder überhaupt zulässig ist, muss im Einzelfall rechtlich geprüft werden. Berlin hat nicht gezahlt, und die Daten wurden trotzdem veröffentlicht; laut BSI folgt in der großen Mehrheit der Fälle auf eine Drohung tatsächlich die Veröffentlichung.
- Haftpflicht gegenüber Dritten: Ansprüche von Kunden oder Geschäftspartnern, deren Daten abgeflossen sind, sowie Verfahrenskosten.
Wo die Grenzen liegen
Eine Cyberversicherung ersetzt keine IT-Sicherheit, und der Berliner Fall zeigt, wo Versicherer genau hinschauen:
- Obliegenheiten: Anträge fragen regelmäßig nach Mehrfaktor-Authentifizierung, Backups, Updates und Berechtigungskonzepten. Im Klartext gespeicherte Passwortlisten wären in vielen Tarifen ein Problem, sowohl bei der Antragstellung als auch im Schadenfall.
- Sublimits: Forensik, Betriebsunterbrechung, Benachrichtigungskosten und Erpressung sind häufig getrennt begrenzt. Eine hohe Gesamtsumme sagt wenig darüber aus, was für den einzelnen Baustein zur Verfügung steht.
- Meldefristen: Der Vorfall muss unverzüglich gemeldet werden. Wer erst nach Tagen den Makler informiert, riskiert Leistungskürzungen.
- Folge-Phishing: Mit gestohlenen Daten werden Betroffene gezielt weiter angegriffen. Ein späterer Zahlungsbetrug gegenüber Ihrem Unternehmen ist nicht automatisch über den Cybervertrag abgedeckt, sondern gegebenenfalls über eine Vertrauensschadenversicherung.
Was Sie jetzt konkret tun sollten
Aus der BSI-Warnung und dem Ablauf in Berlin lassen sich für kleine und mittlere Unternehmen klare Schritte ableiten:
- Regel im Betrieb kommunizieren: Keine Webseite hat einen berechtigten Grund, Sie zur Eingabe eines Befehls ins Terminal, in PowerShell oder in den Ausführen-Dialog aufzufordern. Wer das sieht, schließt den Browser und meldet es der IT.
- Ausführen-Dialog und Terminal für Standardnutzer einschränken: Wo fachlich möglich, sollten Terminal und PowerShell für normale Arbeitsplätze per Richtlinie gesperrt oder eingeschränkt sein.
- Passwörter in einen Passwortmanager: Keine Listen in Excel, keine Klartextdateien auf dem Server. Mehrfaktor-Authentifizierung für alle Fernzugänge, E-Mail-Konten und Verwaltungsrechte.
- Berechtigungen und Netz trennen: Ein infizierter Arbeitsplatz darf nicht auf alle Freigaben des Unternehmens zugreifen können.
- Protokollierung und Backups prüfen: Ungewöhnlicher Datenabfluss muss auffallen, bevor die Erpressung kommt. Backups gehören offline oder unveränderbar gespeichert und werden regelmäßig getestet.
- Notfallplan mit Notfallnummer: Wer ruft wen an, wenn es passiert? Die Hotline der Cyberversicherung gehört auf den Plan, ebenso die Meldung an Makler, Datenschutzbeauftragten und gegebenenfalls die Aufsichtsbehörde.
Falls in Ihrem Betrieb bereits jemand eine solche Captcha-Anleitung befolgt hat, empfiehlt das BSI: Browser sofort schließen, das betroffene System neu aufsetzen und alle Passwörter ändern.
Wie geht es weiter?
Prüfen Sie, ob Ihr bestehender Cybervertrag die oben genannten Bausteine enthält, welche Sublimits und Obliegenheiten gelten und ob die aktuellen Antworten im Antrag noch zu Ihrem tatsächlichen IT-Stand passen. Bringen Sie dazu die Police, den letzten Antrag und eine kurze Beschreibung Ihrer IT-Landschaft mit. Gemeinsam lassen sich Lücken und Überschneidungen nachvollziehbar klären.
Quellen und Hinweise
Stand: 10.09.2026. Verbindlich sind Gesetze in ihrer aktuellen Fassung und die Bedingungen des jeweiligen Versicherungsvertrags.
- BSI: Deutsche Institutionen über TerminalFix-Kampagne kompromittiert (Cybersicherheitswarnung, 4. September 2026)
- Land Berlin: Cyberangriff auf das Landesnetz – Daten könnten veröffentlicht werden
- heise online: Cyberattacke auf Berlin könnte größere Folgen haben als bisher gedacht
- Tagesspiegel: Mit dieser Methode drangen die Hacker offenbar in Berlins IT-Netz ein
- Microsoft Threat Intelligence: TerminalFix campaign deploys a reverse tunnel through multistage intrusion (28. August 2026, mit Screenshot der gefälschten Captcha-Seite)
- eGovernment: Hackerangriff auf Berlin – Ultimatum für 30 Bitcoins läuft ab
Fragen zu diesem Thema?
Unsere Beiträge geben eine erste Orientierung. Ob und wie die Punkte auf Ihre Situation zutreffen, klären wir gerne im Gespräch.